【構築例あり】ネットワーク構築の基本と4つの手順を初心者向けに解説


企業ネットワーク構築では、利用状況に合う設計と運用体制が重要です。必要機器、LAN・WAN、4つの構築手順、構成例、トラフィック監視やセキュリティ対策を解説します。
- 目次
ネットワーク構築とは?
ネットワーク構築とは、社内LANや本社・支社を結ぶWAN、インターネット接続などを組み合わせ、安全かつ安定した通信環境を整備することです。
現在の企業ネットワークはクラウド利用の拡大やハイブリッドワークの定着により複雑化しています。そのため、本社・支社間の接続、リモートアクセス環境の整備、セキュリティ対策、構築後の運用負荷の軽減など、ネットワーク構築時に検討すべき事項も増えています。
企業ネットワークはLAN(有線・無線)とWANに分けられる
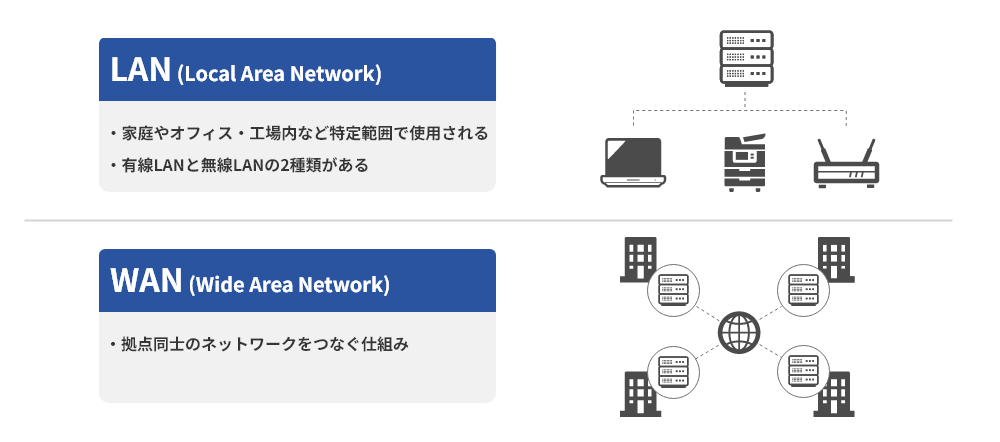
企業ネットワークは、大きく「LAN」と「WAN」に分けられます。
LAN(Local Area Network)は、オフィスやビル内など限られた範囲で利用するネットワークです。一方、WAN(Wide Area Network)は、本社と支社など離れた拠点同士を接続するネットワークを指します。
ネットワーク構築では、利用する場所や拠点数に応じて、LANとWANを適切に組み合わせることが重要です。
有線LAN:ケーブルを利用したネットワーク
「有線LAN」は、端末やネットワーク機器をLANケーブル(イーサネットケーブル)で接続したネットワークです。通信を安定させやすい一方、機器の設定、配線設計、IPアドレスの割り当てなどが必要です。
また、無線LANと比べて通信を傍受される範囲は限定しやすいものの、不正端末の接続や設定不備を防ぐため、認証やアクセス制御などのセキュリティ対策も重要となります。
無線LAN:無線通信を利用したネットワーク
「無線LAN」は、パソコンやスマートフォン、タブレットなどを無線通信(Wi-Fi)でネットワークへ接続する仕組みです。LANケーブルの配線が不要なため、端末を利用する場所を柔軟に変更でき、会議室やフリーアドレス環境でも利用しやすいというメリットがあります。一方、壁やパーティションなどの建物内の環境や、ほかの機器から発生する電波の影響により、通信が不安定になる場合があります。
また、適切な認証や暗号化を設定していない場合、第三者による不正利用や通信内容の盗聴につながるおそれがあります。そのため、利用者や端末の認証、アクセス制御などのセキュリティ対策が必要です。無線LANのセキュリティ規格には、WPA2やWPA3があります。WPA3は、より堅牢な認証方式を採用し、保護管理フレームの使用を必須とするなど、WPA2よりセキュリティが強化されています。新規導入では、端末やアクセスポイントの対応状況を確認した上でWPA3を検討し、非対応端末が残る場合は移行方法を設計しましょう。
WAN:本社や支社などの拠点間を接続するネットワーク
WANは、本社や支社など、離れた拠点同士をつなぐネットワークです。
各拠点内に構築したLANを、専用線やIP-VPN、インターネットVPNなどを利用して接続します。接続方式によって、通信品質やセキュリティ、コスト、運用方法が異なるため、自社の拠点数や用途に応じて選定することが重要です。
業務におけるクラウド利用の拡大にともない、各拠点からインターネットへ直接接続するインターネットブレイクアウトや、クラウド利用時の通信を保護するセキュリティ機能を備えたサービスも選択肢となっています。
ネットワーク構築に必要な機器
企業ネットワークを構築する前に、ネットワークを構成する機器や接続する端末を洗い出す必要があります。企業ネットワークを構成する主な機器と端末を、次表にまとめました。
| 分類 | 具体例 | 用途 |
|---|---|---|
| クライアント端末(エンドポイント) | パソコン、タブレット、スマートフォン | 業務システムやクラウドサービスを利用するための端末 |
| サーバー | ファイルサーバー、メールサーバー | データや業務アプリケーションを提供する |
| ネットワーク機器 | ルーター、スイッチ、無線LANアクセスポイント | 端末やサーバーを接続し、ネットワーク通信を中継・制御する |
| 回線接続機器 | ONU(光回線終端装置) | インターネット回線と企業ネットワークを接続する |
| セキュリティ機器 | ファイアウォール | 不正アクセスや不要な通信を制御する |
- ※表は一般的な構成例です。必要な機器や構成は、利用する回線やセキュリティ要件などによって異なります。
企業ネットワーク構築の4つの手順
企業ネットワークを新規構築・再構築する際は、現状の把握から設計、機器の設置・設定、運用体制の整備まで、段階的に進める必要があります。ここでは、企業ネットワークを構築する際の基本的な手順を紹介します。
ステップ1:現状を把握し、要件を定義する
まず、現在のネットワーク環境と利用状況を調査します。ネットワークの利用人数、接続する端末数、拠点数に加え、現在利用している業務システムやクラウドサービスなどを確認しましょう。あわせて、通信速度の低下や接続の不安定さなど、現在抱えている問題を洗い出します。今後予定している拠点の追加や組織変更、新たな業務システム・クラウドサービスの導入にともなう必要なセキュリティ要件も整理します。現状や要件を十分に整理しないまま構築を進めると、導入後に通信容量や機器の性能が不足し、設定変更や機器の入れ替えが必要になる可能性があります。
ステップ2:利用方針を定め、シンプルな設計を心がける
現状調査と要件定義が完了したら、その結果に基づいてネットワークを設計します。有線LANと無線LANの使い分け、拠点間の接続方法、利用する回線、機器構成、IPアドレス、セキュリティ対策などを決めます。ネットワークは、必要な要件を満たしつつ、できるかぎりシンプルに設計することが重要です。構成が複雑になると、問題が発生した際の確認個所が増え、原因の切り分けに時間がかかる可能性があります。拠点や端末の追加、クラウドサービスの利用拡大にも対応しやすいよう、将来の拡張性と運用のしやすさを考慮して設計しましょう。
ステップ3:設計に基づいて機器の設置・接続を行う
設計に基づいて回線やネットワークサービスを手配し、ルーター、スイッチ、無線LANアクセスポイント、ファイアウォールなどの機器を調達します。その後、配線と機器の設置を行い、IPアドレス、ルーティング、無線LAN、アクセス制御などを設定します。
接続後は動作確認を行い、通信状況に問題がないか、アクセス制御などの設定が設計どおりに反映されているかを検証します。既存のネットワークを再構築する場合は、業務への影響を抑えるため、切り替え手順、作業時間、問題が発生した場合の切り戻し方法をあらかじめ決めておくことが重要です。
ステップ4:監視・保守・障害対応の運用体制を整える
ネットワークを安定して利用し続けるためには、構築後の監視や保守、障害対応の体制を整備しておく必要があります。障害発生時の連絡先や対応手順、各担当者の役割、設定変更の申請・実施方法などをあらかじめ具体的に定めておくことで、必要な対応に着手しやすくなります。自社の運用体制に応じて、監視ツールや運用自動化ツールを活用する方法もあります。
また、通信状況の可視化や障害対応を支援する機能を備えたネットワークサービス、外部の運用支援サービスを利用することも選択肢となります。
ネットワーク設計について、詳しくは下記コラムをご参照ください。
ネットワーク設計の基本的な考え方と4つの手順を紹介
フロア数・拠点数別の企業ネットワーク構成例
フロア数や拠点数、接続する端末数によって、企業ネットワークの構成は異なります。例えば、単一のオフィスで利用する場合と、複数の拠点を接続する場合とでは、必要な機器や回線、運用方法が異なります。ここでは、フロア数と拠点数に応じた一般的な構成例を紹介します。
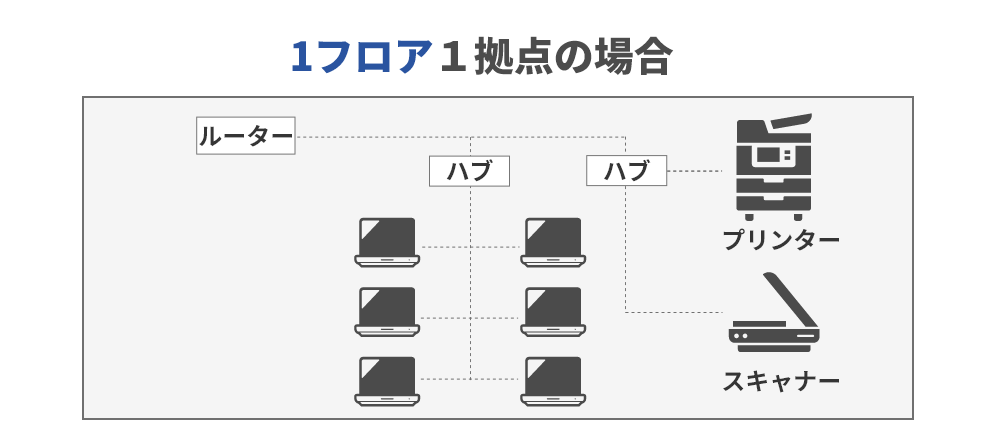
1台のルーターに複数のハブを接続し、各ハブにパソコンを接続する構成例です。プリンターやスキャナーなどの機器もハブに接続します。接続する機器の台数に応じて、必要なポート数を備えたハブを用意します。
複数フロア1拠点の構築例
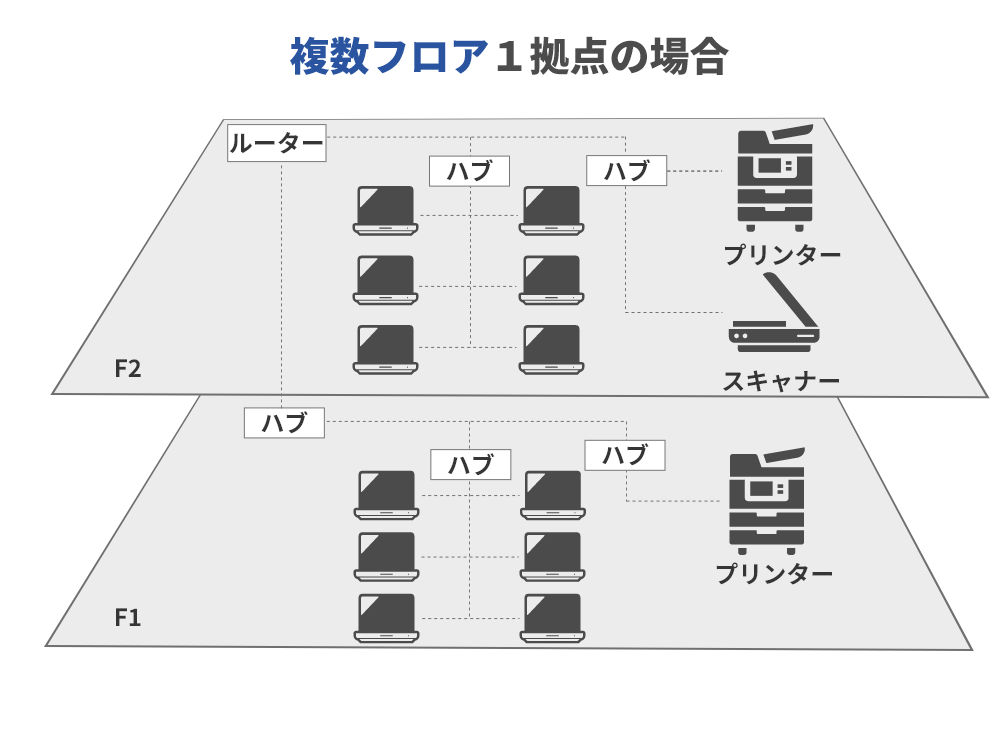
1拠点に複数のフロアがある場合は、1台のルーターに各フロアのハブを接続します。各フロアでは、ハブを介してパソコン、プリンター、スキャナーなどの機器を接続します。接続する機器の台数に応じて、必要な台数のハブを設置します。
複数拠点・複数フロアの場合の構成例
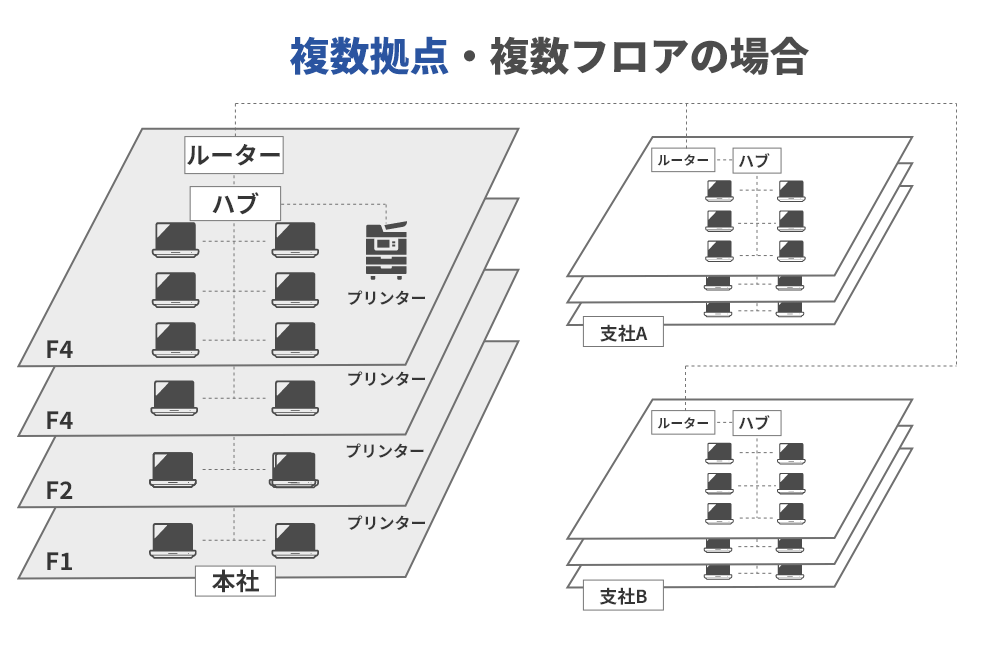
複数の拠点がある場合は、各拠点内にLANを構築し、拠点間をWANで接続します。各拠点では、フロア数や接続する機器の台数に応じて、ルーターやハブを配置します。
ネットワークの構築・見直しで確認したい4つのポイント

利用人数や端末数、拠点数、クラウドサービスの利用状況など、企業ネットワークを取り巻く環境は変化します。そのため、構築後も利用状況の変化に応じて、ネットワークの構成や設定を見直すことが重要です。
ここからは、企業ネットワークを新たに構築する場合や、既存の構成を見直す場合に確認しておきたい4つのポイントを解説します。
ポイント1. 自社の利用状況に合ったネットワーク構成を選ぶ
企業の規模や業務内容、接続する端末数、オフィスの数によって、適したネットワーク構成は異なります。端末の種類や利用場所に応じて、有線LANと無線LANを使い分けましょう。
また、本社と支社など複数のオフィスを接続する場合は、それぞれのLANをつなぐWANも必要です。拠点がない場合は、接続する端末の種類や利用場所に応じて、有線LANと無線LANの構成や使い分けを検討します。有線LANは通信を安定させやすいため、サーバーやネットワーク機器、大容量のデータを扱う端末などに適しています。
一方、無線LANは端末側の配線が不要で利用場所を変更しやすいため、ノートパソコン、会議室、フリーアドレス環境などで利用されています。有線LANと無線LANを併用し、それぞれの特性を生かす構成もあります。
複数拠点を接続する場合は、拠点数や接続方式によってWANの構成、料金、運用・管理の負担が異なります。現在の拠点数だけでなく、移転や統廃合、新規出店などの事業計画も踏まえて構成を検討しましょう。
ポイント2. 接続台数増にともなうIPアドレスの枯渇に注意する
IPアドレスは、ネットワークに接続する機器を識別するために割り当てる番号で、ネットワーク上の住所に相当します。企業ネットワークでは、パソコンやスマートフォンだけでなく、プリンター、無線LANアクセスポイント、監視カメラ、IoT機器などにもIPアドレスが必要です。
クラウドサービスの利用拡大やハイブリッドワークの定着、業務で利用する機器の多様化により、ネットワークへ接続する端末や機器が増加する場合があります。そのため、ネットワーク構築時には現在の利用台数だけでなく、将来的な増設や組織拡大も考慮してアドレスを設計することが重要です。
アドレスに十分な余裕がない場合、端末を追加する際に設定変更やネットワークの再構築が必要となり、運用負荷やトラブルの原因になることがあります。企業内のネットワークでは、プライベートIPアドレスを使用し、CIDRに基づいて必要なアドレス範囲を割り当てる方法が用いられています。端末数や拠点数の増加を見越し、拡張性を考慮して設計しましょう。
ポイント3. トラフィックを可視化・監視する
トラフィックとは、ネットワーク上を流れるデータや通信量のことです。
トラフィックが増加すると、WAN回線やインターネット出口で帯域不足、遅延、パケットロスなどが発生し、通信品質が低下する場合があります。クラウドサービスの利用が増えると、インターネット向け通信が特定の回線や経路に集中することもあります。通信品質の低下を把握しやすくするため、トラフィック量や通信状況を継続的に確認できる仕組みを検討しましょう。
ネットワークサービスを選ぶ際は、複数拠点の通信状況をダッシュボードで確認できるか、通信量の推移や集中状況を確認できるか、トラブル発生時の原因の切り分けを支援する機能があるかを確認します。
こうした機能は、通信状況の把握や障害原因の切り分けを進めやすくし、ネットワーク運用を担う担当者の負荷軽減につながります。
ポイント4. 構築時からセキュリティ対策を組み込む
企業ネットワークは、不正アクセスやマルウェア感染、情報漏えいなど、様々な脅威にさらされています。中でもランサムウェアに感染すると、業務に必要なデータが暗号化され、システムやサービスを利用できなくなるおそれがあります。
また、データを窃取した上で公開をほのめかし、金銭を要求する攻撃も確認されています。こうした攻撃による被害を抑えるため、OSやアプリケーションを最新の状態に保ち、企業ネットワークへ接続する端末にエンドポイントセキュリティを導入するなど、基本的な対策をする必要があります。
また、ネットワークサービスの中には、危険なサイトへのアクセスを遮断する機能や、マルウェアに感染した端末を自動隔離する機能を提供するものもあります。必要に応じて、こうしたサービスの活用も検討しましょう。
無線LANでは、電波の届く範囲から接続を試みられる可能性を考慮し、適切な認証方式や暗号化方式、アクセス制御を設定することが重要です。
また、情報漏えいなどのリスクを抑えるため、社員を対象としたセキュリティ教育を継続的に実施することも求められます。
企業ネットワークの運用・管理で生じやすい課題
企業ネットワークを安定して利用し続けるためには、構築後も通信状況の監視、障害対応、設定変更などの運用・管理が必要です。特に、クラウドサービスの利用拡大や拠点・接続端末の増加によってネットワーク構成が複雑になると、通信状況の把握や障害原因の切り分けに時間がかかり、担当者の負荷が増える場合があります。
ここでは、企業ネットワークの運用・管理で生じやすい課題と、その対策について解説します。
ネットワークの監視・障害対応に負荷がかかる
ネットワークの運用担当者は、自社で定めた監視項目や時間帯に基づいて、通信状況や機器の稼働状態を確認する必要があります。障害が発生した場合は、影響範囲や原因を切り分け、復旧や関係者への連絡など、状況に応じた対応が求められます。
専任の担当者を配置できない場合や、情報システム担当者がほかの業務を兼務している場合は、こうした業務が担当者の負担となることがあります。担当者の負担を抑える方法として、ネットワークの状態を可視化するツールや、定型的な運用作業を自動化するツールを活用することも選択肢となります。
社外からのアクセスに対応した管理が必要になる
ハイブリッドワークやクラウドサービスの利用により、自宅やサテライトオフィスなど、社外から業務システムへアクセスする機会があります。従来は、社内と社外の境界で通信を制御する対策が中心でしたが、クラウドサービスやリモートワークの利用が広がり、社内外の境界だけを前提とした対策では対応しにくい場合があります。
社外から業務システムを利用する場合は、利用者や端末を認証し、アクセス範囲を適切に制御できるリモートアクセス環境を整備する必要があります。
また、接続方法や利用端末、アクセス権の設定を継続的に管理することも重要です。
企業ネットワークの運用・管理を効率化する「Prime ConnectONE®」
NTTPCの「Prime ConnectONE®」は、VPNによる企業ネットワーク機能とセキュリティ機能を統合したサービスです。インターネットブレイクアウト機能でセンター拠点への通信集中を緩和し、クラウドサービスの利用拡大やハイブリッドワークに対応したネットワーク環境を実現します。
また、危険なサイトへのアクセス遮断など、多層防御に対応する複数のセキュリティプランを用意しています。導入後の運用も、拠点の状態やトラフィック情報を確認できるダッシュボード、ルーターの故障切り分けを支援する画像診断、AIエージェントによる対話型サポートで支援します。企業ネットワークの運用・管理を効率化し、IT担当者の負荷を軽減することで、「攻めのDX」に注力できる環境を支援します。
まとめ
今回は、企業ネットワークの構築について解説しました。
クラウドサービス利用の増加やハイブリッドワークの普及により、企業ネットワークに求められる要件は変化しています。ネットワークの監視・障害対応にかかる負荷や、クラウド利用、リモートアクセスへの対応などに課題がある場合は、既存のネットワーク構成や運用方法を見直すことが重要です。
企業ネットワークを新たに構築する場合や、既存の構成を見直す場合は、今回紹介した手順、構成例、4つのポイントを参考に、自社の利用状況や将来の変化を踏まえて検討しましょう。
また、自社だけで十分な運用体制を確保することが難しい場合は、通信状況の可視化、障害原因の切り分け、セキュリティ対策、運用業務の効率化を支援するネットワークサービスの活用も選択肢となります。
※ICT Digital Columnに記載された情報は、リリース時点のものです。
商品・サービスの内容、お問い合わせ先などの情報は予告なしに変更されることがありますので、あらかじめご了承ください。