マルウェア対策の基本的な予防策と感染したときの4つの対処を解説

マルウェア対策とは、侵入を防ぎ、感染した場合の被害を抑えるための取り組みです。企業が行うべき多層防御の基本と、感染が疑われる端末の隔離から調査・復旧までの対処を解説します。
- 目次
マルウェア対策とは? 企業に必要な理由
「マルウェア(malware)」とは、端末やシステムに不正な動作をさせることを目的として作られたソフトウェアの総称です。代表的なものは、ファイルからファイルへと感染を広げるコンピューターウイルス、内部データを外部へと流出させるスパイウェア、データを暗号化するランサムウェアなどの種類があります。
マルウェアに感染すると、機密情報の漏えいや業務停止、金銭的損失など、企業活動に大きな影響が生じる可能性があります。そのため、感染を防ぐだけでなく、感染の早期検知や被害拡大の防止、復旧への備えを含めた対策が重要です。
特に近年では、取引先や委託先などへのマルウェア感染を足掛かりとして、取引関係のある企業へ被害が広がる「サプライチェーン攻撃」に注意が必要です。そのため、マルウェア対策は、大企業だけでなく、その取引先となる中堅・中小企業にとっても重要な課題となっています。
近年のマルウェアを取り巻く被害動向
警察庁が公表した「令和7年におけるサイバー空間をめぐる脅威の情勢等について」では、生成AIを悪用した不正プログラム(マルウェア)の作成や、サイバー攻撃への悪用など、新たな脅威への警戒が必要とされています。
マルウェアには、コンピューターウイルスやスパイウェア、ランサムウェアなど様々な種類があります。中でも近年被害が目立つのが、端末やサーバー内のデータを暗号化し、復号の対価として金銭を要求するランサムウェアです。
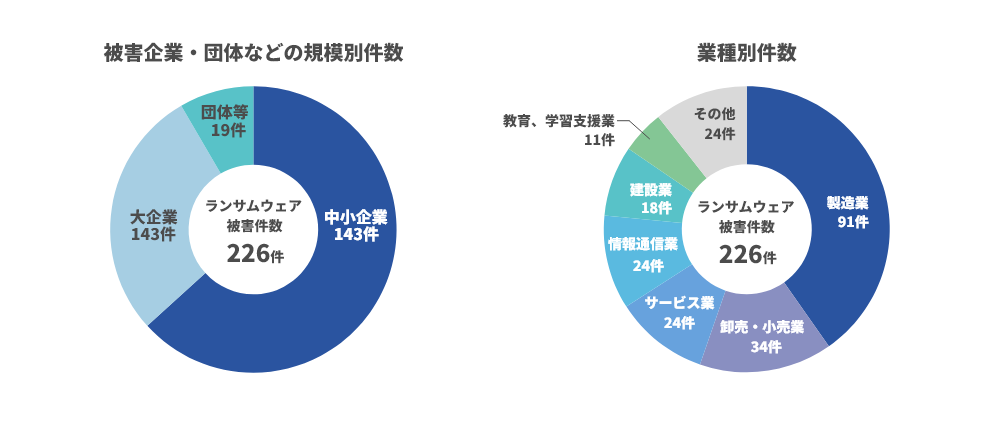
2025年におけるランサムウェアの被害報告件数は226件で、依然として高い水準にあります。また、被害企業・団体等の約6割を中小企業が占めており、中小企業においても十分な対策が求められています。
業種別では製造業が91件ともっとも多く、続いて卸売・小売業、サービス業、情報通信業となっており、特定の業種に限らず幅広い業種で被害が発生しています。
出典:警察庁サイバー警察局「令和7年におけるサイバー空間をめぐる脅威の情勢等について」 P23【図表7:被害企業・団体等の規模別件数】を加工して作成
マルウェアの主な侵入経路
警察庁がランサムウェア被害に遭った企業・団体等を対象に実施したアンケート調査によると、過去5年の有効回答485件のうち、侵入経路がVPN機器だったものは293件で、約60%を占めています。続いて、リモートデスクトップが105件(約22%)、不審メールやその添付ファイルが24件(約5%)となっています。
また、攻撃者は、未修正の脆弱性や漏えいした認証情報、簡易なパスワード、設定不備などを悪用して、組織のネットワークに侵入します。
企業が取るべき基本的なマルウェア対策
マルウェア感染を防止するために、企業はどのような対策を講じるべきなのでしょうか。基本的な方針としては、単一の対策を採るのではなく、「侵入防止」「早期検知」「感染防止・被害最小化」という多層防御の考え方に基づいて対策する必要があります。
メール・Web経由の感染リスクを低減する
マルウェアの侵入を防ぐためには、危険なサイトへのアクセスを制限することや、不審なメールを受信段階で検知・遮断することなど、入り口での対策が重要です。
危険なサイトへのアクセスを防止するには、使用する端末に専用ソフトウェアをインストールする、DNSの仕組みを利用してアクセスを防止するなどの方法があります。
また、不審なメールの受信を防止するには、メールサーバーにメールフィルターを設定する、送信ドメイン認証の仕組みを導入するなどの方法があります。
OS・ソフトウェア・VPN機器などの脆弱性を放置しない
マルウェアの侵入を防ぐには、脆弱性を放置しないことも重要です。OSやソフトウェアのアップデート、セキュリティパッチの適用を適切なタイミングで行い、最新の状態に保ちましょう。また、前述のようにVPN機器やルーター、ファイアウォールなどのネットワーク機器もマルウェアの侵入経路となる可能性があるため、これらの機器についても、常にファームウェアを最新の状態に保つよう心がけましょう。
多要素認証で不正アクセスのリスクを低減する
IDやパスワードが漏えいすると、攻撃者による不正アクセスのリスクが高まります。そのため、パスワードに加えて生体認証や認証アプリなどを組み合わせる多要素認証を導入し、認証を強化することが重要です。
特に、VPNやクラウドサービス、SaaSなど外部からアクセスするシステムでは、多要素認証の導入が、認証情報の漏えいによる不正アクセスリスクの低減につながります。
EPP・EDRで感染や不審な挙動を検知する
パソコンやモバイル端末などにEPP(Endpoint Protection Platform)を導入することで、既知のマルウェアを検知・防御し、感染リスクの低減が期待できます。
EDR(Endpoint Detection and Response)は、端末の挙動を継続的に監視し、感染後の不審な動きの検知や調査、対応を支援する仕組みです。EPPとEDRを組み合わせることで、マルウェア感染の予防に加え、侵入を許した場合の早期検知や被害拡大の抑制につなげられます。
従業員教育と運用ルールを徹底する
不注意で不審メールを開いてしまう、不用意に私物の端末やUSBメモリを使用してしまうなど、人為的な要素が感染経路となる可能性もあります。そのため、技術的対策と従業員の情報リテラシー向上とはマルウェア対策の両輪であるといえます。従業員教育を実施し、感染した場合の報告フローや業務ルールの周知に努めましょう。
アクセス権を適切に管理する
万が一マルウェアへの感染やアカウントの乗っ取りが発生した場合に備え、各ユーザーには業務に必要な範囲に限定したアクセス権を付与しましょう。
アクセス権を適切に管理しておくことで、攻撃者に侵入された場合でもアクセス可能なシステムやデータを限定でき、被害の拡大を抑えやすくなります。また、異動や退職などに伴い不要になった権限は速やかに見直すことも重要です。
バックアップでランサムウェア被害に備える
マルウェアへの感染を完全に防ぐことは難しいため、被害が発生した場合に備えて、重要なデータやシステムのバックアップを定期的に取得しておきましょう。
複数世代のバックアップを本番環境から分離して保管し、定期的に復元テストを行うことは、ランサムウェア被害からの復旧可能性を高める上で有効です。
マルウェアに感染した場合の4つの対処法
十分な対策を講じたとしても、マルウェアの感染リスクはゼロになりません。マルウェアによる被害を最小限に抑えるには、感染の兆候を早期に発見し、感染が疑われる端末を速やかに隔離することが重要です。マルウェアへの感染が疑われる場合は、社内で定めた手順やセキュリティ担当者の指示に従い、主に次のような対応を進めましょう。
1:感染が疑われる端末をネットワークから隔離する
感染拡大を防ぐため、社内で定めた手順に従って、対象の端末をネットワークから速やかに隔離します。
2:社内の担当部署へ速やかに連絡する
情報システム部門やセキュリティ担当部署など、あらかじめ定めた連絡先に報告します。
3:ログなどを保全し、被害状況と影響範囲を調査する
端末やサーバー、ネットワーク機器などのログを保全した上で、感染経路や原因、影響を受けたシステムやデータを調査します。
4:安全性を確認して復旧する
感染原因を取り除き、再感染のおそれがないことを確認した上で、安全性を確認したバックアップデータなどを利用して復旧します。
企業がマルウェア対策で抱えやすい課題
マルウェア対策を実施する際には、次のような課題が挙げられます。それぞれ、人員体制の強化や外部サービスの活用などが、負担軽減につながる可能性があります。
セキュリティ対策ツールが増え管理が複雑になる
マルウェア感染防止には、多層防御を実現するために複数のセキュリティ対策ツールを導入するケースがあります。複数の対策ツール毎に設定や監視、運用を行う必要があるため、管理が複雑化し、担当者の業務負担が増加します。
アラートが多く重要な異常を判断しにくい
日常的なセキュリティ運用においては、セキュリティ対策ツールから多数のアラートが発生することがあります。そのため、担当者が内容を確認し、対応の要否を判断するための工数や専門知識が必要になります。
インシデント発生時の調査・対応に時間がかかる
マルウェア感染や不正アクセスが発生した場合、原因を特定するには大量のログやアラートを優先度の高いものから精査する必要があります。そのため、対応が遅れると被害が拡大する可能性もあり、迅速な初動対応が求められます。
セキュリティ運用が属人化しやすい
過去の事例に関する知識の蓄積、対応手順の整備、十分な人員の確保などが不十分な場合、セキュリティ運用が属人化するおそれがあります。また、常に最新の情報を入手する必要があることから、特定の個人に業務が集中する、人員交代時に知識やノウハウを円滑に引き継げないといった問題が生じることもあります。
マルウェア対策の運用負荷を軽減するなら「Prime ConnectONE®」
複数のセキュリティツールの管理やアラートの確認、インシデント発生時の調査・対応には、専門知識や多くの工数が必要です。
NTTPCの「Prime ConnectONE®」は、社外から社内ネットワークへ安全にアクセスできるIP-VPN環境と、多層防御を構成する複数のセキュリティプランを組み合わせて提供するサービスです。使用する端末にエージェントアプリをインストールするだけで、悪意のあるサイトへのアクセスをブロックする機能、マルウェアの感染をブロックする機能、EDR/EPP機能などを利用できます。欲しい情報が見える化されたダッシュボード、運用負荷を軽減するAIエージェントも搭載しており、特にネットワークとセキュリティを効率的に運用したい中堅・中小企業さまにおすすめのサービスです。
まとめ
ランサムウェアをはじめとするマルウェアに感染してしまうと、企業は機密情報の漏えいや業務停止、金銭的損失など、甚大な被害を受ける危険性があります。マルウェアによる被害を防ぐためにも、企業にとってマルウェア対策は重要な課題といえるでしょう。マルウェア感染を防ぐには、「侵入防止」「早期検知」「感染防止・被害最小化」という多層防御が必要になります。人材確保などで十分な対策が取れない場合には、外部サービスの導入なども検討しましょう。
※ICT Digital Columnに記載された情報は、リリース時点のものです。
商品・サービスの内容、お問い合わせ先などの情報は予告なしに変更されることがありますので、あらかじめご了承ください。